Detección, investigación y respuesta ante amenazas en todo su entorno, con retención de datos a largo plazo e informes de cumplimiento en un mismo sistema.
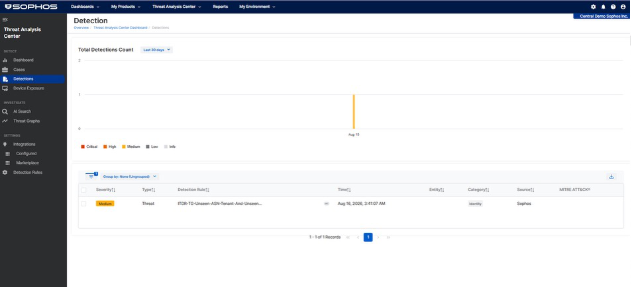
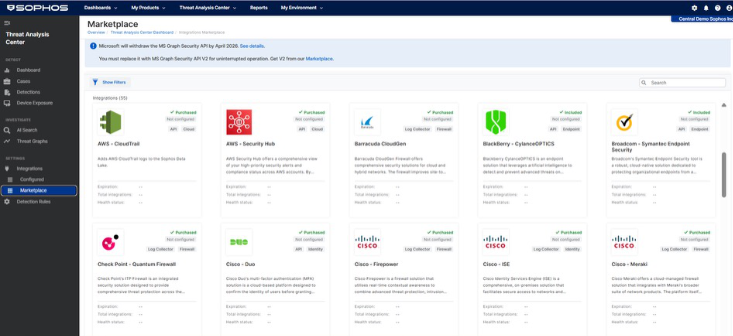
Más de 500 integraciones preconfiguradas reúnen la telemetría de endpoints, identidad, correo electrónico, nube, red y aplicaciones empresariales en un solo flujo de trabajo. Sin sustituir las herramientas que ya utiliza.
La inteligencia artificial hace el trabajo pesado
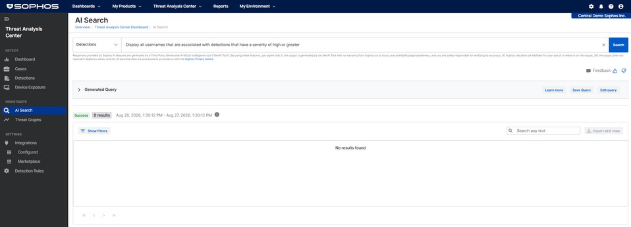
La IA correlaciona las señales, descarta el ruido, agrupa la actividad relacionada en casos y resume cada hallazgo en lenguaje sencillo. Sus analistas investigan más rápido, sin necesidad de dominar lenguajes de consulta.
Seguridad y cumplimiento en un solo sistema
La retención a largo plazo y los paneles de cumplimiento funcionan sobre la misma telemetría que usan sus analistas. Sin un SIEM aparte, sin consolas separadas y sin duplicar la ingesta de datos.
Costos predecibles
El precio se calcula por número de usuarios y servidores, no por volumen de datos. Cuando los plazos de retención se alargan, su factura no se dispara.
Descripción General del Producto
Sophos XDR con Next-Gen SIEM unifica la protección, la detección, la investigación, la respuesta y la retención de datos en una sola solución. Sophos XDR aporta la rapidez y la precisión para detectar y responder en tiempo real; Sophos Next-Gen SIEM añade la profundidad histórica y los informes que necesitan los equipos de cumplimiento, sobre la misma telemetría y sin duplicar la ingesta. Tras la adquisición de Secureworks por parte de Sophos en 2025, la solución incorpora los detectores avanzados de Taegis junto con la información sobre amenazas de Sophos X-Ops. Es una plataforma abierta e independiente del proveedor: se conecta a las herramientas que su organización ya tiene. Incluye Sophos Endpoint y Sophos Email Monitoring System para bloquear más ataques desde el principio.
Características
Detección y correlación con IA
Las señales de todos los puntos de control se correlacionan automáticamente y reciben una puntuación de amenaza generada por IA que establece las prioridades. La clasificación agéntica reduce la información irrelevante y agrupa la actividad relacionada en casos de alta fiabilidad, con las pruebas y la cronología ya recopiladas. A la detección contribuyen miles de detectores avanzados de Secureworks y un generador de reglas para crear las suyas.
Investigación asistida por IA
Los asistentes de IA, diseñados junto a los analistas de primera línea de Sophos MDR, convierten datos complejos en información clara. La búsqueda con IA permite consultar en lenguaje natural sin conocimientos de SQL, el análisis de comandos revela la intención detrás de una línea de comandos sospechosa y los resúmenes de casos explican qué ocurrió y qué hacer a continuación.
Arquitectura abierta y respuesta automatizada
Conecte sus soluciones de endpoint, identidad, correo, nube, red y aplicaciones empresariales mediante más de 500 integraciones preconfiguradas, o cree las suyas con analizadores de datos asistidos por IA. Las integraciones bidireccionales permiten ejecutar acciones de respuesta desde las herramientas que ya usa, y más de 130 manuales de estrategias SOAR automatizan las tareas manuales.
Retención y cumplimiento con Next-Gen SIEM
La solución incluye 90 días de retención de serie. Con Next-Gen SIEM ese plazo se amplía a 13 meses, 3, 5, 7 o 10 años, y se suma la telemetría centrada en cumplimiento a las señales de amenazas. Los paneles de cumplimiento integrados permiten construir el registro de auditoría en el mismo flujo de trabajo con el que se investiga una amenaza activa.
Cómo empezar
Sophos XDR se activa desde Sophos Central e incluye Sophos Endpoint, así que la protección queda cubierta desde el inicio. Conecte después sus fuentes de datos desde el catálogo de integraciones y active los manuales de automatización que necesite. Next-Gen SIEM se añade cuando aparezcan requisitos de retención o auditoría. Solicite un presupuesto o inicie una prueba gratuita.
Recursos adicionales
Descargue el folleto de la solución Sophos XDR + Next-Gen SIEM