Protección con inteligencia artificial para equipos y servidores, con detección y respuesta ante amenazas (EDR) y gestión desde una única consola en la nube.
Sophos bloquea la más amplia variedad de amenazas antes de que lleguen a ejecutarse, con modelos de IA de Deep Learning y más de 60 mitigaciones antiexploit activadas por defecto. Menos incidentes que investigar para su equipo.
Blindaje contra el ransomware
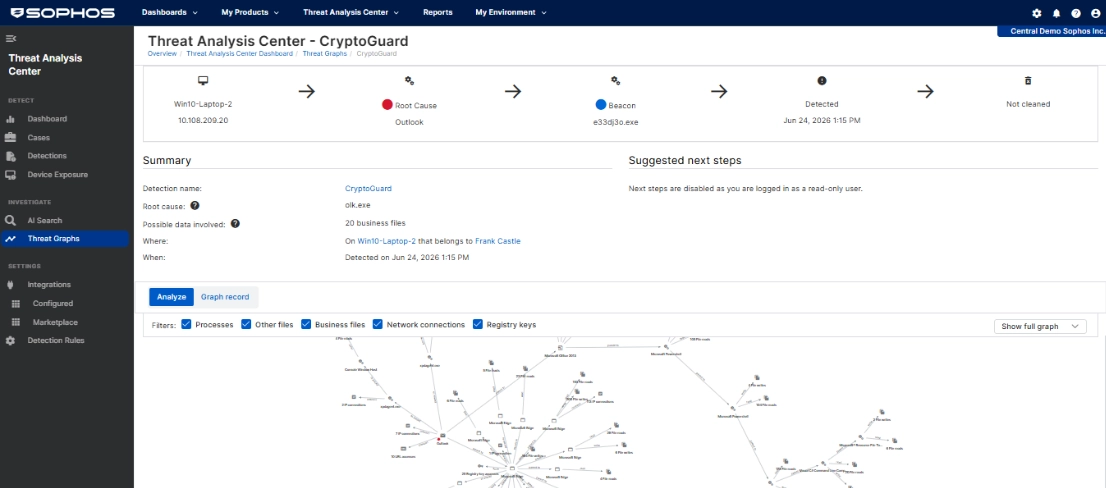
CryptoGuard detecta el cifrado malicioso venga de donde venga: local, remoto desde equipos no gestionados de la red o dirigido al arranque del disco. Los archivos afectados se revierten automáticamente a su estado original.
Defensas que reaccionan solas
Ante un ataque manual directo, el endpoint refuerza dinámicamente sus defensas y alerta a los administradores. El avance del atacante se interrumpe y su equipo gana tiempo para responder.
Investigue y responda con EDR
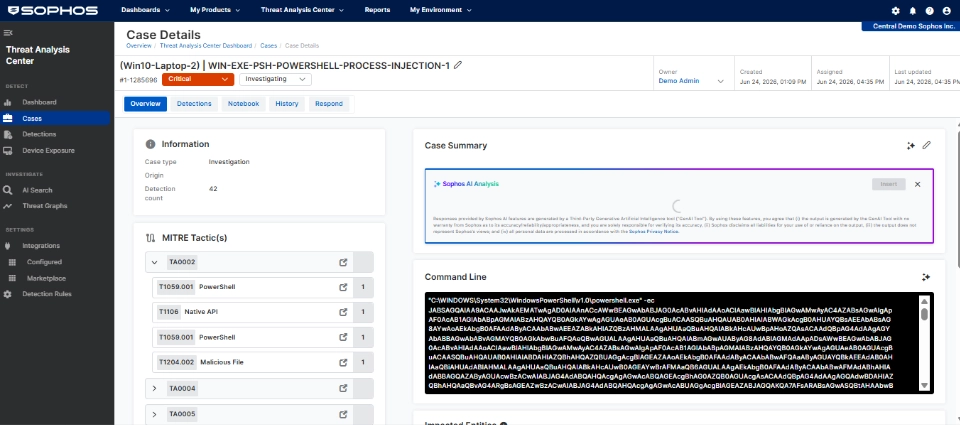
Detecciones priorizadas por IA, asignación automática a MITRE ATT&CK y acceso remoto seguro a cualquier dispositivo para contener la amenaza. Sin cambiar de agente ni de consola.
Descripción General del Producto
Sophos Endpoint protege estaciones de trabajo y servidores combinando varias capas de defensa en un único agente: reducción de la superficie de ataque, prevención basada en inteligencia artificial, mitigación de exploits, análisis de comportamientos y protección antiransomware. Todo se administra desde Sophos Central, una consola en la nube cuyas políticas predeterminadas activan la protección recomendada sin necesidad de ajustes previos. Sophos EDR amplía esa base con capacidades de detección, investigación y respuesta frente a los ataques que operan con credenciales legítimas y herramientas del propio sistema, y está diseñado tanto para técnicos informáticos como para analistas de seguridad. Compatible con Windows, macOS y Linux, incluidos servidores y contenedores.
Características
Reducción de la superficie de ataque
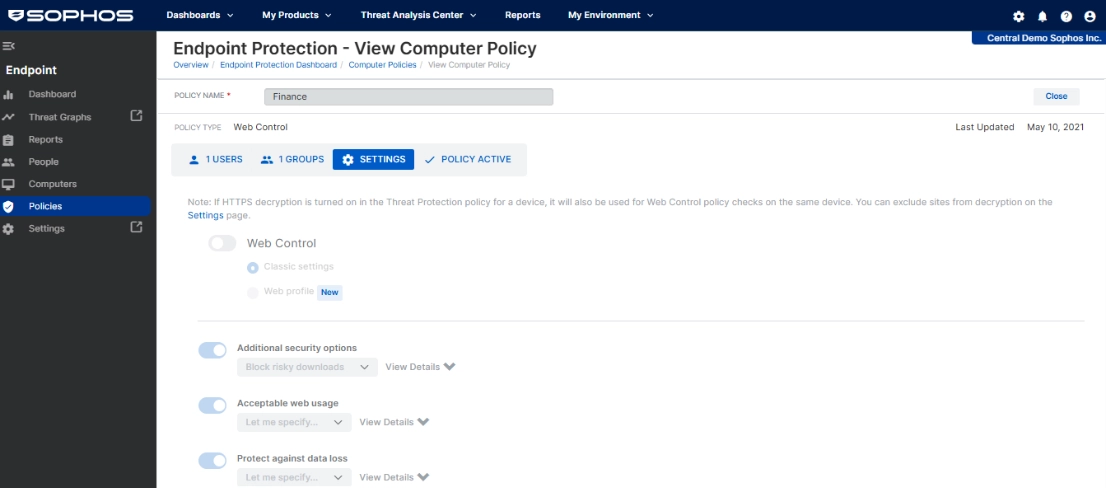
Cierra las vías de entrada antes del incidente. La protección y el control web bloquean sitios maliciosos, de phishing y contenido no permitido; el control de aplicaciones restringe software vulnerable o no autorizado por categorías; el control de periféricos supervisa medios extraíbles, Bluetooth y dispositivos móviles; y la prevención de fugas de datos limita la salida de información confidencial.
Prevención de amenazas basada en IA
Los modelos de Deep Learning identifican malware conocido y desconocido antes de su ejecución. El análisis de comportamientos, la inspección de memoria, la interfaz AMSI para scripts ofuscados y la detección de tráfico hacia servidores de comando y control completan la defensa. Sobre todo ello, CryptoGuard detiene el ransomware y revierte los archivos cifrados.
Defensas adaptativas y configuración segura por defecto
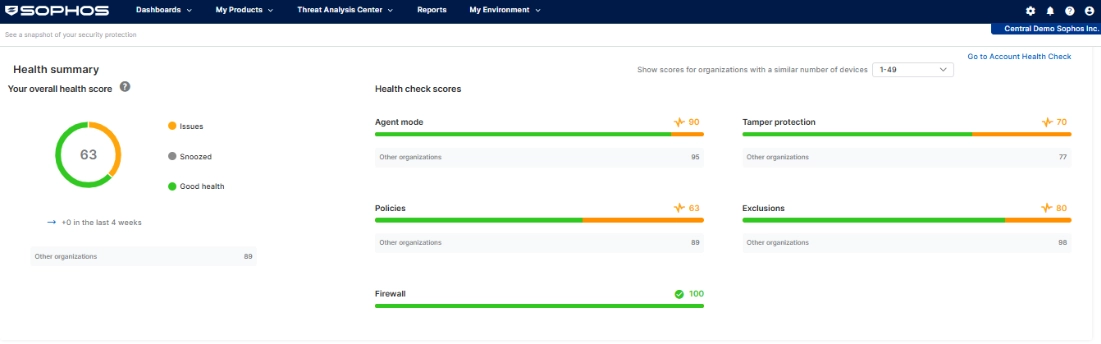
Cuando se detectan herramientas de ataque, la protección adaptativa eleva automáticamente el nivel de defensa del dispositivo, y las advertencias de ataque crítico avisan de la actividad de adversarios en toda la organización. La comprobación del estado de la cuenta puntúa su postura de seguridad y señala configuraciones de riesgo para corregirlas en un clic.
Detección, investigación y respuesta
Sophos EDR prioriza las detecciones por riesgo, las asigna a las tácticas de MITRE ATT&CK y resume cada caso con inteligencia artificial, con búsquedas en lenguaje natural que no requieren conocimientos de SQL. La respuesta puede automatizarse o ejecutarla el analista, incluido el acceso remoto seguro y auditado a los equipos mediante Live Response.
Cómo empezar
Cree su cuenta en Sophos Central, despliegue el agente en equipos y servidores, y verifique la configuración con la comprobación del estado de la cuenta. Las políticas recomendadas ya vienen activadas, así que la protección es efectiva desde el primer día. Solicite una evaluación gratuita de 30 días para validarlo sobre su propio entorno.